
加密数字货币常见算法:搞懂哈希、签名和共识,入门不迷糊
做安全审计这几年,我发现很多搞数字货币的团队,连底层调了哪些密码学组件都答不上来。其实核心就三个方向:哈希、签名、共识,把这三块理顺,绝大多数项目的白皮书和技术文档你都能读得明白。
哈希这块最基础。比特币用SHA-256做区块头校验,以太坊用Keccak-256。你看到的"挖矿",本质上就是反复对输入做哈希,直到结果满足难度目标。很多小币种图省事直接复用SHA-256,结果抗ASIC性能差,安全边界很窄。
签名算法决定你的私钥怎么变成链上那串地址。主流用的是椭圆曲线SECP256k1上的ECDSA,比特币、以太坊都走这套。现在Zcash、SiaCoin这些隐私币开始上Ed25519和格密码,抗量子能力是下一步要补的短板。
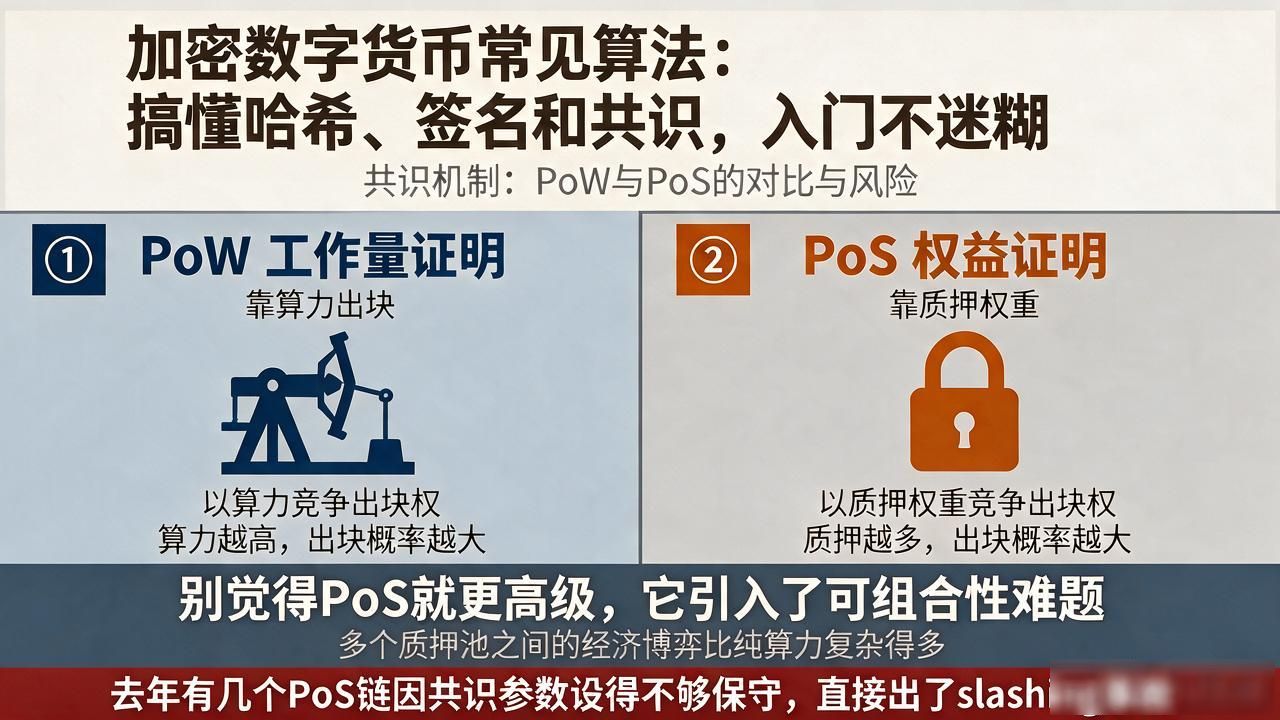
共识机制是另一条线。PoW靠算力出块,PoS靠质押权重。别觉得PoS就"更高级",它引入了可组合性难题——多个质押池之间的经济博弈比纯算力复杂得多加密数字货币常见算法,去年有几个PoS链就是因为共识参数设得不够保守加密数字货币常见算法:搞懂哈希、签名和共识,入门不迷糊,直接出了slashing事故。
落到实际项目里,算法选型不是越长越安全。你在链上多跑一次哈希,Gas费就上去一截;签名用错了曲线,跨链桥那边对不上格式,白搭。
你手上在跑或者在评估的项目,用的是哪条曲线、哪个共识变体,说得出来吗?